تعتبر خاصية الملء التلقائي (Autofill) إحدى الميزات الصغيرة التي تجعل استخدام الحوسبة الحديثة يبدو سهلاً وسلساً. عندما تزور صفحة تسجيل دخول، يقوم المتصفح الخاص بك بملء بريدك الإلكتروني وكلمة المرور بشكل تلقائي. وعندما تشتري شيئًا عبر الإنترنت، تظهر تفاصيل بطاقتك الائتمانية بسهولة دون الحاجة إلى إخراج محفظتك. إنها سريعة ومريحة وغير مرئية – إلى أن تتوقف عن ذلك.

في حين أن الملء التلقائي يوفر الوقت والجهد الذهني، إلا أنه يمكن أن يكون منجم ذهب للقراصنة أو المواقع الإلكترونية الخبيثة أو حتى البرامج المتطفلة التي تعرف كيفية استدراجه لتسريب البيانات الحساسة. يمكن لإضافات المتصفح الخاصة بك بالفعل رؤية كلمات المرور الخاصة بك، ولكن مع الملء التلقائي، يمكن لأي شخص رؤيتها في ظل الظروف المناسبة.
روابط سريعة
الملء التلقائي هو فخ الراحة المطلقة
سريع وسهل ومحفوف بالمخاطر بهدوء
تم تصميم الملء التلقائي لغرض واحد: جعل النماذج المتكررة غير مؤلمة. فهو يتذكر اسمك وعنوانك ورقم هاتفك وبيانات اعتماد تسجيل الدخول الخاصة بك، وأحيانًا حتى تفاصيل بطاقتك الائتمانية، حتى لا تضطر إلى إعادة كتابتها في كل مرة تصادف فيها حقلاً مألوفًا. بالنسبة لمعظمنا، يبدو هذا غير ضار بما فيه الكفاية. ففي النهاية، تقوم المتصفحات مثل Chrome و Edge و Firefox و Safari وغيرها بتشفير هذه البيانات وحمايتها بكلمة مرور النظام الخاص بك أو كلمة مرور رئيسية اختيارية.
لكن المشكلة ليست في النية – بل في البيئة التي يعمل فيها الملء التلقائي. عندما تزور موقعًا إلكترونيًا، لا توجد طريقة مثالية للمتصفح الخاص بك لمعرفة أي حقول الإدخال شرعية وأيها مزروعة من قبل جهة خبيثة. تعمل إجراءات الملء التلقائي بناءً على أسماء الحقول وهيكلها، وليس على سياق الأمان. هذا يعني أنه إذا كان موقع مشبوه يخفي حقولًا أو نصوصًا برمجية غير مرئية خلف الصفحة، فيمكن للمتصفح الخاص بك ملؤها عن غير قصد، وإطلاق البيانات التي لم تقصد مشاركتها أبدًا.
بعبارة أخرى، الملء التلقائي ليس ذكيًا بما يكفي لمعرفة متى يتم خداعه في معظم الحالات. ويمكنك المراهنة على أن مجرمي الإنترنت قد اكتشفوا كيفية استغلال ذلك.
حقول غير مرئية، عواقب واضحة
كيف تحصد المواقع الخبيثة أكثر مما تكتبه
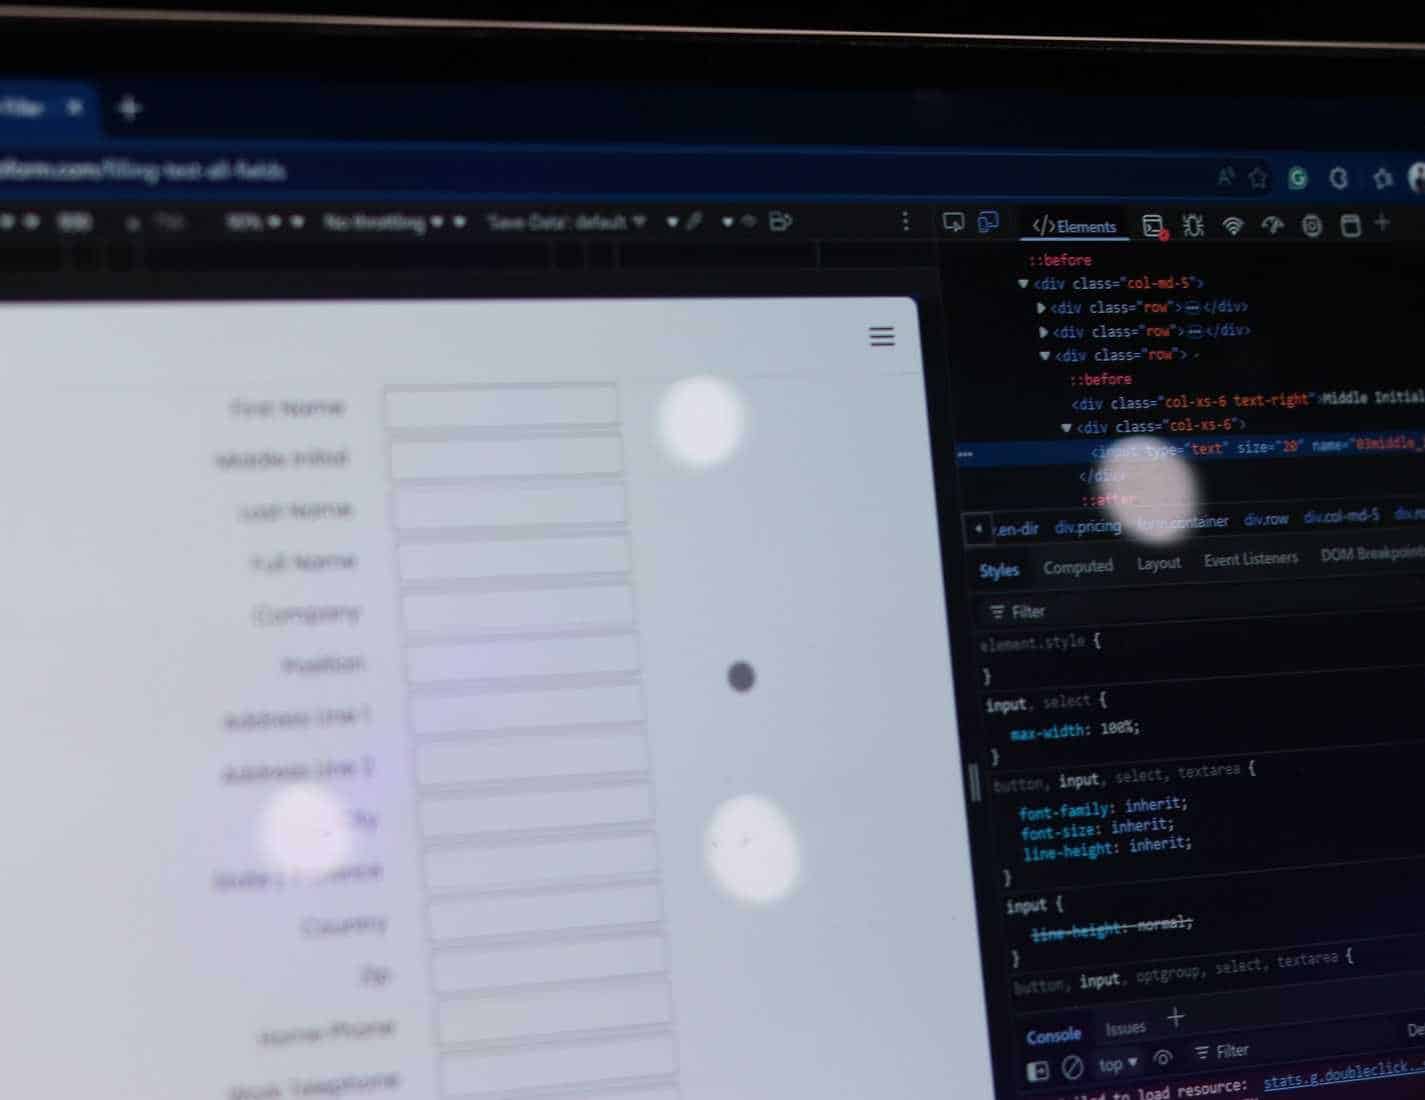
تعتمد أشهر هجمات الملء التلقائي على تقنية بسيطة: حقول الإدخال المخفية. قد تتضمن صفحة ويب ضارة مربعات تسجيل دخول لا يمكنك رؤيتها – يتم إخفاؤها باستخدام CSS أو وضعها بعيدًا خارج الشاشة. عندما تبدأ ميزة الملء التلقائي في العمل، فإنها لا تملأ حقل البريد الإلكتروني أو اسم المستخدم المرئي فحسب، بل تملأ أيضًا هذه الحقول المخفية.
إذا كانت هذه الحقول تتوافق مع بيانات حساسة مثل عنوانك أو رقم هاتفك أو معلومات بطاقة الائتمان المحفوظة، فيمكن إرسال هذه البيانات بهدوء إلى المهاجم. من ناحية أخرى، من المحتمل ألا ترى أي تحذيرات أو نوافذ منبثقة؛ كل شيء يحدث في الخلفية، عادةً في أقل من ثانية.
ما يزيد الأمر سوءًا هو أن المتصفحات تختلف في كيفية تعاملها مع الملء التلقائي. يملأ البعض كل شيء تلقائيًا عند النقر في أحد الحقول، بينما يتطلب البعض الآخر تأكيدات صريحة. حتى تلك الأكثر أمانًا يمكن التلاعب بها إذا خدع JavaScript المتصفح للاعتقاد بأن الحقل شرعي. إنه ثغرة أمنية متأصلة في طريقة عمل الملء التلقائي، وليست بالضرورة خطأ برمجيًا يمكن تصحيحه.



حتى مديري كلمات المرور يمكن استغلالهم
إضافات المتصفح ليست مضادة للرصاص
كان من المفترض أن تقوم برامج إدارة كلمات المرور التابعة لجهات خارجية بإصلاح نقاط الضعف في الملء التلقائي المستند إلى المتصفح، وهو أحد الأسباب التي تجعل لماذا يجب ألا تستخدم مدير كلمات المرور المدمج في متصفحك. إنها تساعد إلى حد ما، حيث أن مديري كلمات المرور الرئيسيين مثل Bitwarden أو 1Password أو Dashlane لديهم سياسات ملء تلقائي أكثر صرامة. إنهم يملأون عناوين URL المعروفة فقط، ويتطلبون تأكيدًا يدويًا من المستخدم، ويقومون بتشفير البيانات من طرف إلى طرف. ومع ذلك، حتى هؤلاء يمكن أن يقعوا فريسة للتصيد الاحتيالي.
يمكن لصفحة تسجيل دخول مزيفة مصممة جيدًا تحاكي صفحة حقيقية عن كثب أن تغري كلاً من مدير كلمات المرور الخاص بك على ملء بيانات الاعتماد تلقائيًا. بمجرد إرسال هذه التفاصيل، فإنها تختفي. أضعف حلقة دائمًا هي تأكيد المستخدم. إذا كنت تثق في نطاق خاطئ أو نقرت بالخطأ، فإن الملء التلقائي يعمل على النحو المنشود، ولكن للموقع الخطأ.
إقران ذلك بصعود ملحقات المتصفح والنصوص البرمجية عبر المواقع، ويبدأ الملء التلقائي في الظهور بشكل أقل كميزة ملائمة وأكثر كمخاطرة تنتظر سلسلة الاستغلال الصحيحة.
التشفير لن يحميك من النقرة الخاطئة
التخزين الآمن لا يعني التسليم الآمن
تقوم المتصفحات بتخزين البيانات بشكل آمن، وعادةً ما تكون محمية بكلمة مرور جهاز الكمبيوتر الخاص بك أو كلمة مرور المزامنة. هذا صحيح إلى حد ما، ولكن لمجرد أن بيانات الملء التلقائي الخاصة بك مشفرة، فهذا لا يعني أنها غير قابلة للمس.
على سبيل المثال، في Chrome، إذا تمكن شخص ما من الوصول إلى حساب المستخدم الخاص بك أو قام بمزامنة ملف التعريف الخاص بك على جهاز آخر، فيمكنه عرض جميع بيانات الملء التلقائي وكلمات المرور المحفوظة دون الحاجة إلى أذونات إضافية. تبذل أنظمة Windows و macOS قصارى جهدها لمنع هذا النوع من الوصول، ولكن البرامج الضارة لا تلتزم بالقواعد. بمجرد اختراق النظام، يمكن استخراج بيانات الملء التلقائي المشفرة وفك تشفيرها وإرسالها إلى خادم بعيد بسهولة نسبية.
بشكل عام، أمان الملء التلقائي قوي فقط بقدر قوة الأمان الكلي لجهازك. وبالنظر إلى عدد المرات التي يترك فيها الأشخاص أجهزة الكمبيوتر الخاصة بهم مفتوحة، ومتصلة بشبكة Wi-Fi عامة، أو مسجلين الدخول إلى المتصفحات في العمل، فإن هذا ليس شبكة أمان مطمئنة للغاية.
عطّل الملء التلقائي واستعد السيطرة
أوقف تشغيل ما لا تحتاجه فعليًا
سيكون تعطيل الملء التلقائي غير مريح في البداية، خاصةً إذا كنت تدير العديد من الحسابات عبر الإنترنت. الخبر السار هو أنك لست مضطرًا إلى التوقف فجأة. يمكنك تعطيل فئات معينة من الملء التلقائي، مثل معلومات الدفع والعناوين، مع الاحتفاظ ببيانات اعتماد تسجيل الدخول التي يديرها مدير كلمات مرور موثوق به. توفر المتصفحات أيضًا عادةً تحكمًا دقيقًا في الحقول التي يتم تذكرها ومتى يتم ملؤها.
إذا كنت تعتمد على مدير كلمات المرور، فمن الأفضل استخدام اختصارات الملء اليدوي بدلاً من الحقن التلقائي. بدلاً من ذلك، يمكنك ببساطة نسخ ولصق المعلومات الأساسية من ملف ملاحظات جاهز أو مدير كلمات المرور.
الملء التلقائي ليس خرقًا ينتظر الحدوث – إنه خرق ينتظر الاستغلال. التكنولوجيا نفسها ليست شريرة؛ إنها تعمل فقط داخل نظام يفترض حسن النية من الويب، وهذا افتراض نادرًا ما يكافئه الإنترنت الحديث.