من المحتمل أنك لا تدرك مدى توسع Microsoft في التشفير التلقائي للأجهزة. هذا صحيح بشكل خاص بدءًا من إصدار Windows 11 24H2، الذي يبدأ عملية التشفير أثناء الإعداد الأولي للكمبيوتر. طالما قمت بتسجيل الدخول باستخدام حساب Microsoft، وهي عملية الإعداد الافتراضية، يبدأ التشفير دون أي تحذير أو مطالبة مثيرة أو علامات مرئية على أن أي شيء قد تغير.
ومع ذلك، فإن التشفير ضروري للوصول. في الواقع، يمكن أن يتم قفل الوصول إلى محرك الأقراص إذا تغيرت حالة البرنامج الثابت، أو تم استبدال اللوحة الأم، أو تمت إعادة تعيين وحدة النظام الأساسي الموثوق به (TPM). إذا لم يكن لديك مفتاح استرداد، فقد يصبح هذا بسهولة قفلًا دائمًا. دعنا نستكشف هذه التغييرات والعناصر الهامة التي يجب مراعاتها قبل تحديثات BIOS الروتينية.
روابط سريعة
التشفير يصل الآن أثناء الإعداد، وليس بعده
التوسع غير الملحوظ في الحماية التلقائية للأجهزة في Windows 11
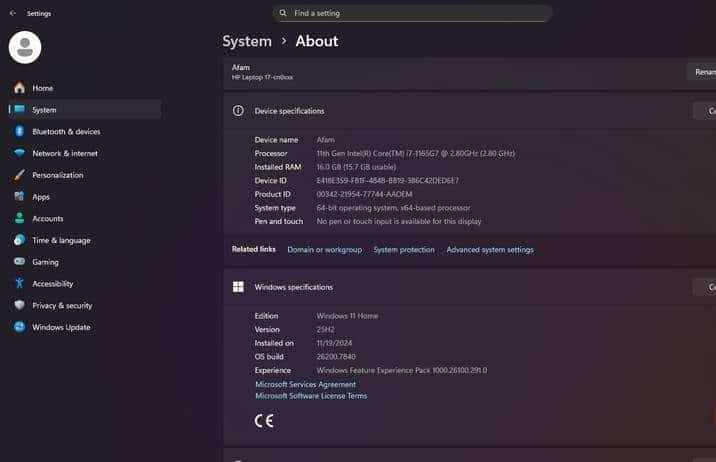
لطالما دفعت Microsoft بـ BitLocker كميزة Pro. في بعض أجهزة الكمبيوتر التي تعمل بنظام Windows Home المبكرة، كان مفقودًا بشكل واضح، وفي حالات أخرى، حصلت على تشفير الجهاز بدلاً منه إذا كان النظام يفي بمتطلبات أجهزة معينة. تطلب هذا البديل أن يدعم النظام وضع الاستعداد الحديث وأن يكون لديه نوع معين من تكوين الشركة المصنعة. من تجربتي الشخصية، لم تكن تصميماتي المخصصة وأجهزة الكمبيوتر القديمة مؤهلة عادةً.
قدم إصدار Windows 11 24H2 تفعيل التشفير التلقائي على تثبيتات Windows الجديدة أو الأنظمة التي تخضع لإعادة ضبط المصنع. كان هذا هو الحال طالما أن الأنظمة لديها TPM 2.0 وتم تمكين Secure Boot، وقمت بتسجيل الدخول إلى Microsoft أثناء تجربة المنتج الجاهز (OOBE).
لا تزال عناصر التحكم في إدارة BitLocker متاحة فقط على أنظمة Windows Pro. ومع ذلك، يستخدم تشفير الجهاز، المتوفر على أجهزة Home، وميزة Pro BitLocker نفس محرك التشفير والتشفير المماثل. المفرق الأساسي هو الرؤية وكيفية إدارتها.
عندما لا يتعرف TPM على نظامك بعد الآن
ارتباطات PCR، وقياسات Secure Boot، ووضع الاسترداد حسب التصميم
إليك بعض المعلومات الأساسية الهامة: يتم ختم مفاتيح التشفير بوحدة النظام الأساسي الموثوق بها (TPM) أثناء عملية التشفير. في معظم أجهزة الكمبيوتر الحديثة، تكون وحدة النظام الأساسي الموثوق بها عبارة عن وحدة TPM للبرامج الثابتة مدمجة في المعالج أو مجموعة الشرائح، وتقوم بتخزين قياسات بيئة التمهيد في سجلات تكوين النظام الأساسي (PCRs)؛ PCR 7 و PCR 11 هما الأكثر أهمية.
تلعب سجلات تكوين النظام الأساسي (PCRs) أدوارًا مختلفة في Windows. يعكس PCR 7 حالة التمهيد الآمن وسياسته، ويرتبط PCR 11 بالتحكم في الوصول إلى مدير تمهيد Windows. يرتبط BitLocker عادةً بـ PCR 7 و PCR 11 إذا تم تمكين التمهيد الآمن، مما يسمح لـ Windows بفك القفل طالما أن القياسات تطابق القيم التي تتوقعها وحدة TPM. إذا كانت القيم غير متطابقة، فسيتم تشغيل وضع الاسترداد.
وهذا يفسر سبب كون بعض تغييرات Windows مدمرة، والبعض الآخر ليس كذلك. في تكوين التمهيد الآمن القياسي، لن تؤثر إضافة ذاكرة الوصول العشوائي (RAM) أو تبديل وحدة معالجة الرسومات (GPU) على PCR 7 أو 11 ولن تتسبب في أي تعطيل. ولكن قد يكون تحديث البرنامج الثابت على نفس النظام مدمرًا. قد تكون التغييرات المدمرة الأخرى هي مسح وحدة TPM في BIOS أو تعطيل التمهيد الآمن.
يمكن أن يتسبب التمهيد الآمن في تعامل BitLocker مع التغييرات غير المدمرة عادةً على أنها محفزات لوضع الاسترداد. عندما يحدث هذا، فإنه ليس عطلاً حقًا؛ إنه مجرد نموذج تكامل Windows الذي يعمل كما هو مصمم.
مفتاح الاسترداد ليس له تجاوز
أين يتم تخزينه، وأين لا يتم تخزينه، ومتى لم يكن موجودًا أبدًا
يستخدم Windows رمزًا رقميًا مكونًا من 48 رقمًا كمفتاح استرداد. ولكن إليك ما يستحق الملاحظة: لا توجد أبواب خلفية، وهو ليس اختياريًا. هذا يجعل من المستحيل على دعم Microsoft تجاوزه طالما أن Windows يطلبه. يجب أن تكون على استعداد للتعايش مع هذه المقايضة إذا كنت تريد تشفير القرص بالكامل.
إذا قمت بتسجيل الدخول باستخدام حساب Microsoft أثناء تجربة المنتج الجاهز (OOBE)، فسيحتفظ حسابك تلقائيًا بمفتاح الاسترداد. في حالات أخرى، يحتفظ دليل المؤسسة بالمفاتيح طالما أن أجهزة العمل أو المدرسة مرتبطة بـ Entra ID، و Active Directory هو المخزن الافتراضي للأجهزة المرتبطة بالمجال. قد يطالبك إعداد BitLocker اليدوي على أجهزة Pro بحفظ هذا المفتاح على محرك أقراص USB.
المشاكل الحقيقية تتركز في الحالات الهامشية. على سبيل المثال، الحسابات المحلية ستتخطى الضمان التلقائي السحابي، والطريقة الوحيدة للوصول إلى هذا الإعداد هي عن طريق تجاوز تدفق OOBE الافتراضي من Microsoft عن عمد. هذا يعني أن معظم المستخدمين لن يروا خيار تخطي الضمان السحابي أثناء OOBE. إذا حصلت على جهاز كمبيوتر مستعمل، فقد يكون مشفرًا بالفعل، مما لا يمنحك مسار استرداد حقيقي إذا كنت لا تملك الحساب الأصلي. يمكنك أيضًا مواجهة إغلاق دائم إذا فقدت الوصول إلى الحساب الذي يحتفظ بمفاتيح التشفير. النقطة ليست التخلص من BitLocker، ويعتمد اختيار استخدامه على الفرد.
منع الإغلاق قبل حدوثه
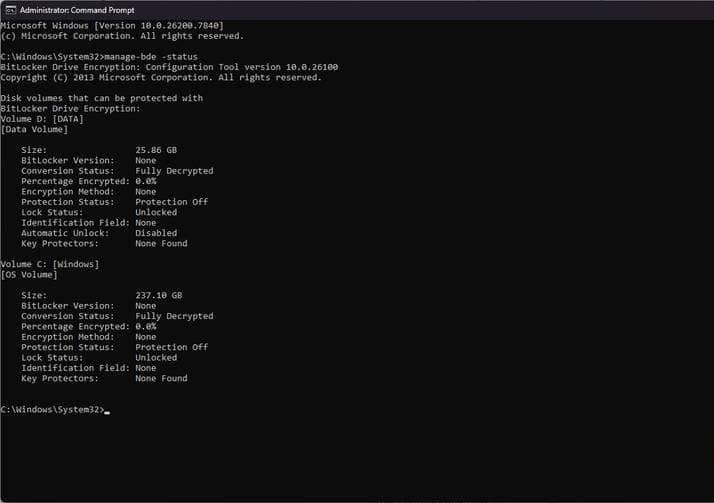
على أنظمة Home و Pro، قم بتشغيل الأمر manage-bde -status وتحقق من حالتك الحالية من خلال ملاحظة حالة التحويل (Conversion Status) وحالة الحماية (Protection Status). إذا وجدت أن هناك تشفيرًا نشطًا، فتحقق من أن مفتاح الاسترداد مخزن في مكان يمكنك الوصول إليه. يجب أيضًا ألا تعتمد أبدًا على الذاكرة لتخزينه. عادةً ما أقوم بتصدير نسخة من المفتاح وحفظها على محرك أقراص خارجي، وطباعتها، وتخزينها في مكان آمن.
يجب عليك تعليق حماية BitLocker مؤقتًا قبل إجراء تحديث BIOS أو UEFI، مسح TPM، استبدال اللوحة الأم، أو إعداد بيئة الإقلاع المزدوج. بعد هذه الأنشطة، أعد تمكينه. على جهاز الكمبيوتر المكتبي الخاص بي الذي لا يحتوي على بيانات حساسة، أقوم بتعطيل التشفير لأنه لا يغادر مكتبي أبدًا. على أجهزة الكمبيوتر المحمولة والأنظمة المحمولة، أتركه قيد التشغيل لأنني لا أريد التضحية بالأمان من أجل الراحة.