هناك موعد نهائي معين يتعلق بميزة Windows Secure Boot يقترب في منتصف عام 2026، وقد يؤثر عليك. قبل تحميل Windows، تتحقق ميزة Secure Boot من عملية بدء تشغيل النظام. ولكن للقيام بذلك، تعتمد على شهادات التشفير، ولسوء الحظ، تنتهي صلاحية الكثير من شهادات Secure Boot القديمة هذه في يونيو 2026.
هذا يعني أن الأنظمة التي لا تنتقل في الوقت المناسب قد تكون غير قادرة على قبول تحديثات مستوى التمهيد المستقبلية. على أجهزة الكمبيوتر التي تعتمد فيها تحديثات البرامج الثابتة أو التحديثات الأمنية المستقبلية على شهادات Secure Boot الأحدث، قد لا تبدأ بعض الأجهزة ببساطة. بدأت Microsoft بالفعل في طرح شهادات أحدث، لذلك لا داعي للذعر. ومع ذلك، يجب أن تفهم كيف يعمل كل شيء لتجنب أي مفاجآت غير سارة.
روابط سريعة
ماذا تفعل شهادات Secure Boot أثناء بدء تشغيل Windows
نظام الثقة الذي يقرر ما إذا كان مسموحًا لجهاز الكمبيوتر الخاص بك بالتمهيد
قبل أن تدخل برامج التشغيل وبرامج مكافحة الفيروسات حيز التنفيذ، تقوم ميزة Secure Boot بعملها. في كل مرة تقوم فيها بتشغيل جهاز الكمبيوتر الخاص بك، يستخدم البرنامج الثابت للنظام مجموعة من الشهادات الموثوقة المخزنة مباشرة في البرنامج الثابت UEFI للتحقق من أن مكونات التمهيد الهامة، وعلى رأسها Windows Boot Manager، قد تم توقيعها من قبل سلطة موثوقة. إذا تعذر التحقق من التوقيع مقابل شهادة موثوقة، فسيتم إنهاء عملية التمهيد على الفور.
هذا التحقق هو خطوة مهمة في سلسلة الثقة. تقوم مفاتيح Microsoft الخاصة بتوقيع مكونات تمهيد Windows، ويتم تخزين الشهادات المقابلة في قاعدة بيانات DB (قاعدة بيانات التواقيع المعتمدة) للبرامج الثابتة؛ تحدد هذه الشهادات محملات الإقلاع الموثوقة للتشغيل. تضمن KEK (قاعدة بيانات مفاتيح تبادل المفاتيح) أنه لا يمكن لكيان موثوق به فقط تعديل محملات الإقلاع المسموح بها عن طريق الاحتفاظ بالشهادات التي تتحكم في من يمكنه تحديث DB.
النقطة المهمة هي أن شهادات Secure Boot لها تواريخ انتهاء صلاحية. بعد انتهاء الصلاحية، لا يمكن للبرامج الثابتة لجهاز الكمبيوتر الخاص بك الاعتماد على الشهادات منتهية الصلاحية باعتبارها مرساة ثقة. هذه آلية أمان مقصودة للحد من التعرض طويل الأجل لمفاتيح التوقيع المخترقة أو القديمة.
الشهادات التي ستنتهي صلاحيتها
مفاتيح توقيع Microsoft الأقدم التي اعتمد عليها Windows لأكثر من عقد من الزمان
تم إنشاء العديد من الشهادات المتأثرة في عام 2011 وستتوقف صلاحيتها في مرحلة ما من عام 2026. فيما يلي الشهادات التي يتم إيقافها واستبدالها:
| نافذة انتهاء الصلاحية | الشهادة التي يتم إيقافها تدريجيًا | الشهادات البديلة | ما الذي تتحكم فيه هذه الشهادة |
|---|---|---|---|
| يونيو 2026 | Microsoft Corporation KEK CA 2011 | Microsoft Corporation KEK CA 2023 | يصرح بتحديثات لقواعد بيانات الثقة الخاصة بـ Secure Boot |
| يونيو 2026 | Microsoft UEFI CA 2011 | Microsoft UEFI CA 2023 و Microsoft Option ROM UEFI CA 2023 | يسمح بتشغيل أدوات تحميل التشغيل وبرامج التشغيل وذاكرة القراءة فقط الاختيارية (option ROMs) |
| أكتوبر 2026 | Microsoft Windows Production PCA 2011 | Windows UEFI CA 2023 | يوقع على مدير إقلاع Windows ومكونات الإقلاع الأساسية |
منذ Windows 8، كانت هذه الشهادات الثلاث الصادرة هي العمود الفقري لـ Secure Boot على أجهزة كمبيوتر Windows. يتم استبدال Microsoft UEFI CA 2011 بشهادتين لتحسين دقة الأمان. على الرغم من أنك قد لا تتوقع أن يفشل كل نظام لا يعتمد الشهادات الأحدث فجأة، إلا أنه قد يتم استبعاده من تحديثات أو حمايات Secure Boot المستقبلية.
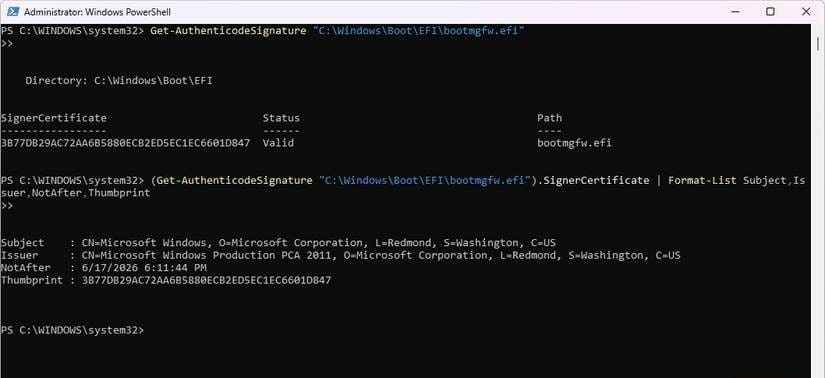
يمكنك عرض الشهادة الحالية على جهاز الكمبيوتر الخاص بك عن طريق تشغيل أمر PowerShell التالي: (Get-AuthenticodeSignature “C:WindowsBootEFIbootmgfw.efi”).SignerCertificate | Format-List Subject,Issuer,NotAfter,Thumbprint



لماذا قد تتوقف أجهزة الكمبيوتر المتأثرة عن الإقلاع بعد التحديث
كيف يمكن لعمليات نقل الشهادات وإلغاء صلاحيتها أن تكسر الثقة في بدء التشغيل
من المحتمل ألا تواجه حالات فشل التمهيد الآمن في اليوم الذي تنتهي فيه صلاحية شهاداتك. ومع ذلك، يمكن أن يؤثر تحديث البرنامج الثابت أو التحديث الأمني على ما يرغب جهاز الكمبيوتر الخاص بك في الوثوق به، وفي مثل هذه الحالات، قد تبدأ حالات الفشل. لوحظ هذا السلوك بعد استجابة Microsoft لـ BlackLotus UEFI bootkit، والذي سمح بتشغيل برامج تحميل الإقلاع الضارة حتى على الأنظمة التي قامت بتمكين التمهيد الآمن.
لم يكن تصحيح Microsoft لهذه الثغرة الأمنية كافيًا. كفحص أكثر شمولاً، بدأت Microsoft في إلغاء صلاحية مكونات الإقلاع المعرضة للخطر. كما أنها شددت متطلبات التمهيد الآمن.
أصبحت شهادات 2023 الأحدث أساسية للإلغاء وحماية التمهيد الآمن المستقبلية. ما يعنيه هذا من الناحية العملية هو أنه حتى إذا بدا أن جهاز الكمبيوتر الخاص بك يعمل بشكل مثالي، يمكن للتمهيد الآمن حظر بدء التشغيل إذا كان التحديث يتطلب الثقة في الشهادات الأحدث التي لا يمتلكها. قد لا يتبقى لك سوى خيارات استرداد قليلة في هذه المرحلة.
كيف تقوم Microsoft بنقل أجهزة الكمبيوتر إلى شهادات التمهيد الآمن الأحدث
التحديثات التلقائية وقواعد الأهلية وسبب تخطي بعض الأجهزة
بدأت Microsoft طرحًا تدريجيًا، قبل عام 2026، بدءًا بما تصفه بأنه أنظمة عالية الثقة. تحتوي هذه الأنظمة على برامج ثابتة حديثة وسجل تحديث مستقر وتم تمكين التمهيد الآمن عليها بالفعل. تحصل الأنظمة المؤهلة على الشهادة الجديدة عبر Windows Updates ولكن لا يمكنها تثبيتها إلا بالتعاون مع البرنامج الثابت للنظام.
تعتمد الأجهزة الظاهرية (VMs) التي تعمل بنظام Windows والتي تستخدم UEFI Secure Boot عادةً على نفس نموذج الثقة، وتحصل على الشهادة من خلال نفس العملية التي تستخدمها الأجهزة الفعلية. ويشمل ذلك الأجهزة الظاهرية التي تعمل على Hyper-V و Azure. وأي أجهزة ظاهرية لا تقبل الشهادات الأحدث ستواجه نفس مصير الأجهزة المادية.
بدأت تحديثات Windows KB5074109 و KB5073455 لعام 2026 بالفعل في نشر هذه الشهادات. ومع ذلك، قد تعني قيود البرامج الثابتة أن الإجراءات اليدوية فقط هي التي يمكن أن تكمل عملية النشر على أجهزة معينة.
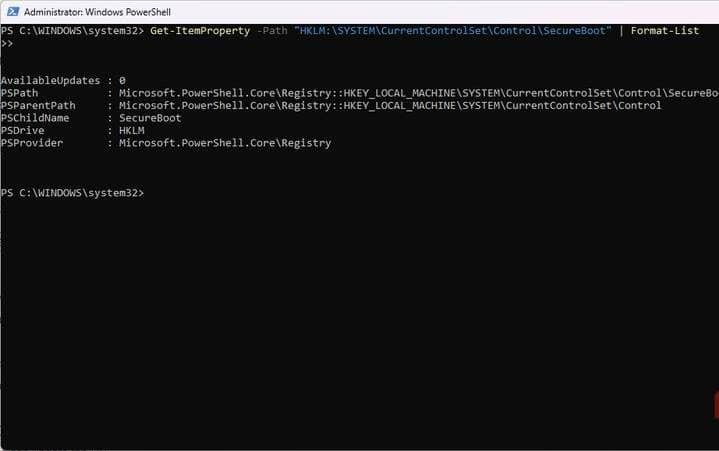
يمكنك تشغيل هذا الأمر على PowerShell، وستؤكد القيمة غير الصفرية لـ AvailableUpdates أن جهاز الكمبيوتر الخاص بك مؤهل لتلقي تحديثات الشهادات: Get-ItemProperty -Path “HKLM:SYSTEMCurrentControlSetControlSecureBoot” | Format-List
ماذا تفعل الآن للتأكد من أن جهاز الكمبيوتر الخاص بك لا يزال يعمل في عام 2026
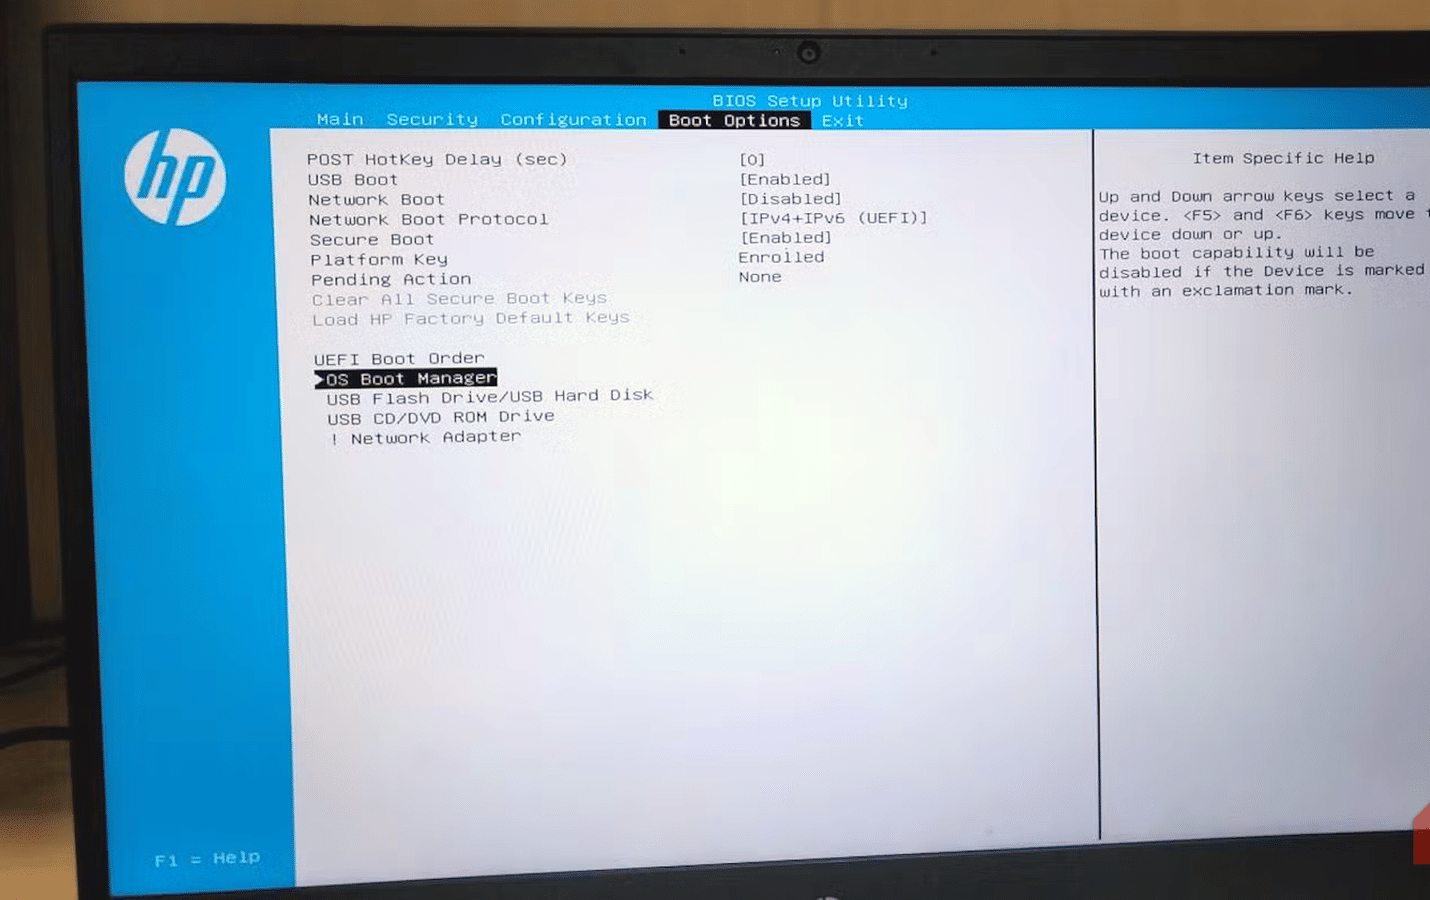
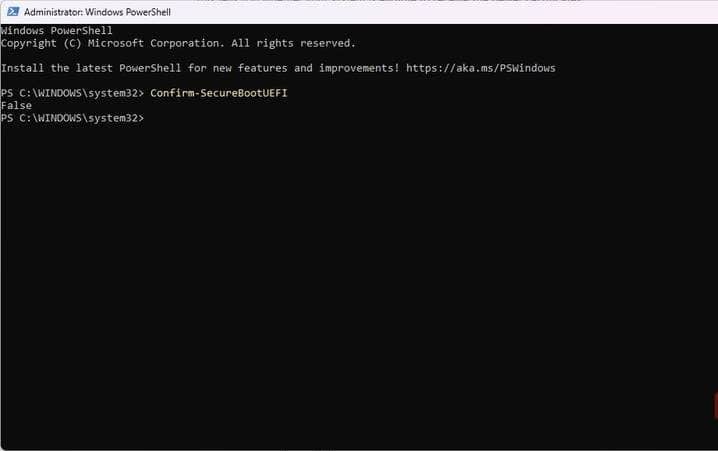
هناك شيئان مهمان يجب عليك القيام بهما الآن: تأكد من تمكين Secure Boot وأن البرنامج الثابت للنظام الخاص بك محدث. يمكن لأداة معلومات نظام Windows أن تظهر ما إذا كان Secure Boot ممكّنًا. ومع ذلك، يجب أن يأتي أي تحديث للبرامج الثابتة من الشركة المصنعة لجهاز الكمبيوتر الخاص بك أو النظام الأساسي الذي يدير البرامج الثابتة الظاهرية.
إذا كان نظامك مؤهلاً، فسيحدث التحديث عادةً بهدوء في الخلفية. يجب أن تولي مزيدًا من الاهتمام للأجهزة التي تحتوي على إعدادات الإقلاع المزدوج أو أجهزة الكمبيوتر التي تحتوي على بقايا الإقلاع القديمة، لأنها أقل عرضة للحصول على نشر تلقائي. قد تضطر إلى الانتقال إلى مسار التسجيل هذا: HKEY_LOCAL_MACHINESYSTEMCurrentControlSetControlSecureBoot وتعيين قيمة التسجيل AvailableUpdates إلى قيمة غير صفرية. يمكنك التفكير في استخدام محرر أكثر أمانًا لتغيير قيم التسجيل.